
Tautan Bantuan Palsu: Cegah Phishing dan Pencurian Data
Tautan bantuan palsu dapat mencuri data pribadi. Kenali tandanya, verifikasi lewat kanal resmi, dan bertindak aman jika telanjur mengisi formulir.
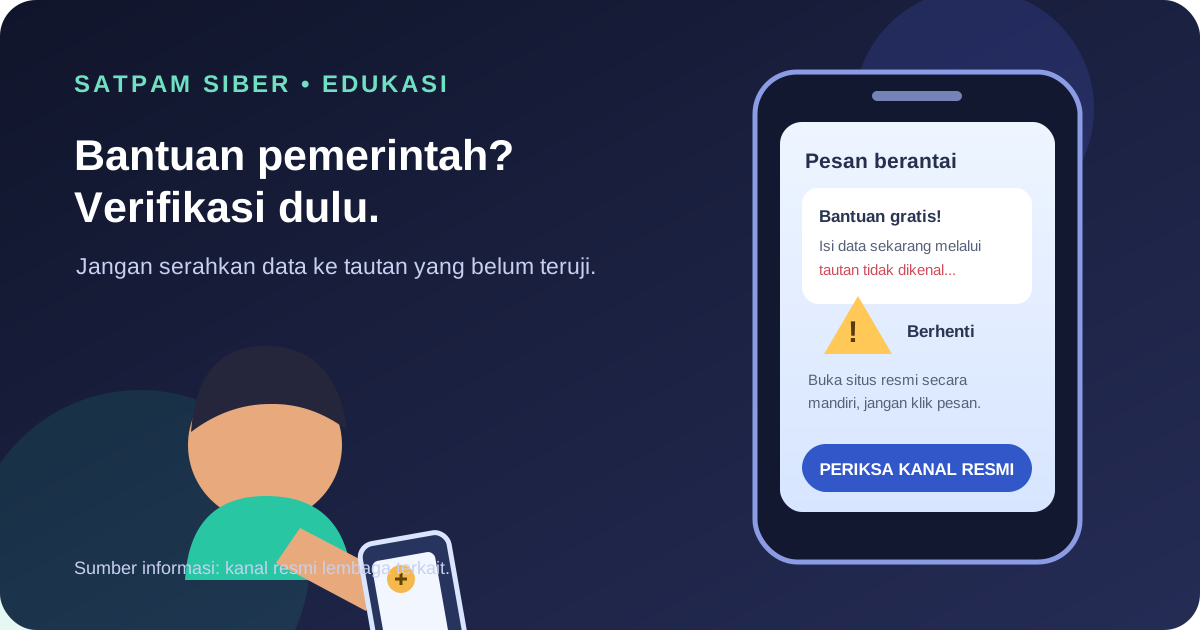
Pola yang sedang beredar
Fakta: Komdigi mengklarifikasi sebuah tautan Facebook yang diklaim sebagai pendaftaran bantuan ponsel dan rekening baru dari pemerintah. Menurut klarifikasi tersebut, formulir meminta nama, alamat, dan nomor Telegram; tidak ada program resmi pembagian ponsel gratis untuk masyarakat luas melalui tautan itu. Komdigi mengategorikannya sebagai indikasi penipuan dan pencurian data pribadi.
Fakta: Klarifikasi Komdigi lain menyebut tautan rekrutmen Koperasi Merah Putih 2026 meminta nama lengkap sesuai KTP dan nomor Telegram. Proses rekrutmen resmi hanya melalui portal Panselnas, dan pendaftaran yang dimaksud sudah ditutup pada April 2026. Ini contoh kenapa klaim viral harus diperiksa menurut program dan tanggalnya, bukan hanya tampilannya.
Fakta konteks: Kompas.com melaporkan bahwa laporan IDADX yang dikelola PANDI mencatat 32.535 URL terindikasi penyalahgunaan domain selama semester I 2026, termasuk 6.491 laporan phishing. Angka agregat tersebut tidak secara khusus menghitung tautan bantuan palsu dan tidak membuktikan tautan tertentu berbahaya.
Mengapa formulir sederhana tetap berisiko?
Interpretasi — keyakinan tinggi: Nama, alamat, dan nomor akun pesan bisa dipakai untuk menyusun penipuan lanjutan yang lebih meyakinkan atau mengambil alih akun jika disertai kode verifikasi. Meminta data dasar saja belum membuktikan pencurian telah terjadi, tetapi pengguna tidak memiliki alasan untuk mengirimkannya ke formulir yang tidak dapat diverifikasi.
- Janji bantuan atau pekerjaan datang dari unggahan, bukan kanal lembaga. Logo, foto pejabat, dan desain formulir mudah disalin.
- Alamat situs bukan domain resmi. Baca ejaan domain utuh; nama lembaga yang ditempel pada subdomain atau path tidak menjadikan situs itu resmi.
- Diminta nomor Telegram/WhatsApp atau data KTP tanpa penjelasan. Berhenti dan cari pemberitahuan program di situs lembaga yang diketik sendiri.
- Ada permintaan OTP, PIN, biaya pendaftaran, atau pemasangan aplikasi. Jangan lanjutkan—ini eskalasi risiko yang perlu segera diwaspadai.
Checklist verifikasi sebelum mendaftar
- Jangan buka tautan dari pesan. Cari nama program di mesin pencari lalu masuk melalui domain resmi lembaga.
- Cocokkan detail program. Periksa periode pendaftaran, syarat, sasaran, dan kanal kontak. Jika pengumuman tidak ada, hubungi instansi lewat nomor yang tercantum di situs resminya.
- Jangan berikan rahasia akun. OTP, PIN, password, dan kode pemulihan tidak diperlukan untuk menerima informasi bantuan.
- Jangan membayar biaya awal dari instruksi pesan. Pastikan setiap biaya atau proses melalui sumber resmi dan dapat dikonfirmasi secara independen.
- Jangan teruskan sebelum jelas. Simpan URL dan tangkapan layar, lalu laporkan unggahan ke platform atau kanal resmi yang relevan.
Jika telanjur mengisi data
Jika hanya mengirim nama, alamat, atau nomor kontak, waspadai pesan dan panggilan susulan yang meminta uang atau kode. Beri tahu keluarga agar tidak mempercayai pesan yang mengatasnamakan Anda. Jika memasukkan kata sandi atau OTP, segera ganti kata sandi melalui situs resmi dari perangkat tepercaya, keluarkan sesi yang tidak dikenal, aktifkan autentikasi multifaktor, dan hubungi penyedia akun. Jika sudah membayar, hubungi bank atau penyedia pembayaran melalui kanal resminya secepat mungkin dan simpan bukti. Tidak ada langkah yang menjamin pemulihan dana.
Kesimpulan dan hal yang belum diketahui
Klarifikasi Komdigi memberi contoh terverifikasi tentang tautan palsu yang meminta data pribadi dengan kedok bantuan atau rekrutmen. Keyakinan tinggi bahwa pemeriksaan domain dan konfirmasi langsung melalui kanal resmi adalah langkah tepat; keyakinan sedang tentang dampak spesifik kepada korban karena sumber yang dirujuk tidak menyebut jumlah orang yang mengisi formulir atau kerugian aktual.
Yang belum diketahui: identitas pembuat tautan, jumlah data yang terkumpul, apakah ada akun yang kemudian diambil alih, dan apakah terdapat korban finansial pada kasus-kasus tersebut tidak dijelaskan dalam klarifikasi yang ditinjau. Jangan menyimpulkan adanya kebocoran atau kerugian tanpa konfirmasi.
Sumber: Komdigi — Klarifikasi hoaks tautan bantuan HP dan rekening baru dari pemerintah; Komdigi — Klarifikasi hoaks tautan rekrutmen pegawai Koperasi Merah Putih 2026; Kompas.com — 32.535 URL terindikasi penyalahgunaan domain, 30 Oktober 2026.